DSGVO-Checkliste für die Website: Was in der Schweiz gilt
DSG oder DSGVO? Die Datenschutz-Checkliste für Schweizer KMU-Websites in neun Schritten: Datenschutzerklärung, Cookies, Formulare, Hosting, Sicherheit.
Für eine Schweizer Website gilt zuerst das Schweizer Datenschutzgesetz (DSG), die EU-Datenschutz-Grundverordnung (DSGVO) nur in bestimmten Fällen. Die Checkliste dafür ist kürzer, als viele denken: Du klärst, welches Recht gilt, hältst fest, welche Daten deine Website wirklich sammelt, schreibst eine passende Datenschutzerklärung und sorgst für sicheren Betrieb. Am meisten Arbeit sparst du, wenn deine Website gar nicht erst viele Daten sammelt. Eine schlanke Website ohne Erweiterungen und eingebundene Fremddienste hat deutlich weniger Prüfpunkte als ein Redaktionssystem, das über Jahre gewachsen ist.
Das Wichtigste in Kürze
- Das DSG gilt seit dem 1. September 2023 für jede Schweizer Website. Die DSGVO kommt dazu, wenn du dich gezielt an Personen in der EU richtest oder ihr Verhalten dort beobachtest.
- Am Anfang steht eine Bestandesaufnahme: Welche Personendaten fallen an, wozu, wo werden sie gespeichert und wer erhält sie?
- Die Datenschutzerklärung muss zu dem passen, was deine Website tatsächlich tut. Vorlagen mit «unter Umständen» helfen nicht.
- Jeder eingebundene Fremddienst (Statistik, Karten, Videos, Schriften, Social Media) ist ein eigener Prüfpunkt.
- Weniger Technik heisst weniger Pflichten: ein Speicherort in der Schweiz oder der EU, eine Statistik ohne Cookies und keine Anmeldung auf der Website verkürzen die Liste.
DSG oder DSGVO: Welches Recht gilt für deine Website?
Das DSG ist das Schweizer Datenschutzgesetz. Es regelt, wie Unternehmen, Vereine und Selbständige mit Personendaten umgehen, also mit allen Angaben, die sich einer bestimmten Person zuordnen lassen: Name, E-Mail-Adresse, IP-Adresse, Bestellungen. Für eine Website mit Sitz in der Schweiz ist es immer der Ausgangspunkt.
Die DSGVO ist das Datenschutzrecht der EU. Laut den FAQ von Mitgliedern der swissICT-Rechtskommission gilt sie auch für Unternehmen mit Sitz in der Schweiz, wenn diese Personen in der EU Waren oder Dienstleistungen anbieten oder deren Verhalten in der EU beobachten. Die Staatsangehörigkeit der Besucherinnen und Besucher spielt dabei keine Rolle, entscheidend ist, an wen sich dein Angebot richtet.
Für die meisten kleinen Websites heisst das:
- Coiffeursalon in Thun, Schreinerei im Emmental, Verein in Biel: Das Angebot richtet sich an Kundschaft in der Schweiz. Massgebend ist das DSG.
- Onlineshop mit Lieferung nach Deutschland, Preise in Euro, Seiten für den EU-Markt: Hier kommt die DSGVO dazu.
- Statistik-Tool auf der Website: Eine «Verhaltensbeobachtung» setzt laut swissICT eine zeitlich und sachlich ausreichend intensive Beobachtung voraus. Google Analytics erfüllt das grundsätzlich nicht, sondern erst, wenn eine Person über mehrere Websites oder Apps hinweg erfasst wird.
Wer unsicher ist, kann das anwendbare Recht mit dem Datenschutz Self Assessment Tool (DSAT) strukturiert prüfen: Das Formular C.1 dort heisst «Anwendbares Recht» und hilft bei genau dieser Frage. Verkaufst du gezielt in die EU, lohnt sich zusätzlich das Gespräch mit einer Fachperson für Datenschutzrecht. Was sonst noch zu einer rechtlich sauberen Website gehört, zeigt unsere Checkliste zum rechtssicheren Veröffentlichen.
Dieser Artikel ist allgemeine Information, keine Rechtsberatung.
Die Checkliste in neun Schritten
Die folgenden Punkte gelten für die typische Website eines KMU, einer Selbständigen oder eines Vereins. Sie stützen sich auf die Hinweise des Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB), der Schweizer Datenschutzaufsicht.
1. Bestandesaufnahme machen
Der EDÖB empfiehlt, vor dem Schreiben der Datenschutzerklärung die eigenen Datenbearbeitungen zu prüfen. Als Fragen, die mindestens beantwortet sein sollten, nennt er: Woher stammen die Daten? Wer hat Zugriff? Wo und wie lange werden sie gespeichert? Gehen sie ins Ausland oder an Dritte, und warum? Welche Analyse- und Social-Media-Dienste oder andere Fremddienste sind eingebettet?
Für eine kleine Website reicht dafür oft eine Tabelle mit fünf bis zehn Zeilen. Typische Einträge sind:
- Server-Protokolle des Hostings (IP-Adresse, Zeitpunkt, aufgerufene Seite)
- Kontaktformular oder Bestellformular
- Newsletter-Anmeldung
- Besucherstatistik
- eingebettete Karten, Videos, Schriften oder Buttons von Social-Media-Plattformen
Hier zeigt sich der grösste Hebel: Jede Zeile, die du gar nicht brauchst, fällt aus allen folgenden Schritten heraus.
2. Unnötige Datensammler entfernen
Viele ältere Websites sammeln Daten, von denen die Inhaberin nichts weiss. Ein Redaktionssystem (CMS, Content-Management-System) wie WordPress bringt oft Erweiterungen (Plugins) mit, die Schriften, Statistik oder Sharing-Buttons von fremden Servern laden. Jeder dieser Dienste ist eine eigene Datenweitergabe, die du erklären musst.
Bevor du also eine lange Datenschutzerklärung schreibst, frag dich bei jedem Punkt: Braucht meine Kundschaft das? Eine Schrift lässt sich direkt mit der Website ausliefern statt von einem fremden Server, wie es der Beitrag Google Fonts lokal hosten zeigt. Eine Karte lässt sich als Bild mit Link zeigen. Wer mit einem KI-Assistenten baut, kann das einfach so verlangen: «Lade keine Dateien von fremden Servern und binde keine Tracking-Dienste ein.»
3. Datenschutzerklärung schreiben
Die Datenschutzerklärung ist der Text, in dem du deinen Besucherinnen und Besuchern erklärst, was mit ihren Daten geschieht. Nach dem EDÖB gehören hinein:
- wer verantwortlich ist
- welche Personendaten erfasst werden und wozu
- wie lange du sie aufbewahrst
- welche Wahlmöglichkeiten Besuchende haben
- welche Daten an Dritte gehen und warum, auch über eingebettete Fremddienste
- eine Kontaktadresse für Fragen und für Rechte wie Auskunft, Berichtigung und Löschung
- welches Recht für deine Datenbearbeitung gilt
Wichtig: Die Erklärung muss mit dem übereinstimmen, was tatsächlich passiert. Der EDÖB rät von pauschalen Formulierungen wie «unter Umständen» ab. Die Sprache soll zur Zielgruppe passen, und wird die Website in mehreren Sprachen angeboten, gehört auch die Datenschutzerklärung in diese Sprachen. Eine kopierte Vorlage, die zwanzig Dienste aufzählt, die du nicht nutzt, ist deshalb kein Schutz, sondern ein Fehler.
Einen KI-Assistenten kannst du gut als Schreibhilfe einsetzen: Gib ihm deine Bestandesaufnahme aus Schritt 1 und lass ihn einen verständlichen Entwurf formulieren. Prüfen und verantworten musst du den Text selbst.
4. Cookies und eingebettete Dienste prüfen
Cookies sind kleine Dateien, die eine Website im Browser speichert, etwa um Besuche wiederzuerkennen. Der EDÖB hat dazu einen eigenen Leitfaden zu Cookies und ähnlichen Technologien veröffentlicht. Die erste Fassung stammt vom 22. Januar 2025, die aktuelle Version 1.1 vom 6. Oktober 2025. Sie präzisiert unter anderem, was für eingebettete Dritte gilt.
Für dich bedeutet das: Prüfe, welche Technologien und Fremddienste deine Website einsetzt, informiere darüber und klär, ob für einzelne Dienste eine Einwilligung nötig ist. Je weniger Dienste, desto kürzer diese Prüfung. Eine Website ohne Tracking-Cookies und ohne eingebettete Werbedienste kommt oft mit einer klaren Information in der Datenschutzerklärung aus. Wann ein Banner nötig ist, erklärt unser Beitrag Cookie-Banner in der Schweiz: Pflicht oder nicht?.
5. Formulare und Newsletter schlank halten
Ein Kontaktformular ist für viele KMU der wichtigste Ort, an dem Personendaten anfallen. Die Prüffragen des EDÖB lassen sich hier direkt anwenden. Halte fest:
- welche Angaben das Formular verlangt (nur Pflichtfelder, die du wirklich brauchst)
- wozu du sie verwendest
- wer Zugriff hat
- wie lange du sie speicherst
- ob sie an Dritte gelangen, zum Beispiel an einen Versanddienst
Ein Feld «Geburtsdatum» in einem Anfrageformular für eine Offerte ist ein typischer Fall von zu viel. Beim Newsletter gilt dasselbe: E-Mail-Adresse genügt, der Vorname ist freiwillig.
6. Hosting und Datenübermittlung ins Ausland klären
Das Hosting ist der Ort, an dem deine Website und ihre Daten gespeichert sind. Der Bundesrat führt eine Liste der Staaten mit angemessenem Datenschutz, dazu gehören alle Staaten der EU und des EWR. Liegen Daten in einem Land ohne angemessenen Schutz, braucht es zusätzliche Garantien, etwa vom EDÖB anerkannte Standarddatenschutzklauseln, also vorformulierte Vertragsklauseln. Für die USA gilt laut EDÖB seit dem 15. September 2024 eine Sonderregel: Sie stehen ebenfalls auf der Liste, aber nur für Unternehmen, die nach dem Swiss-US Data Privacy Framework zertifiziert sind.
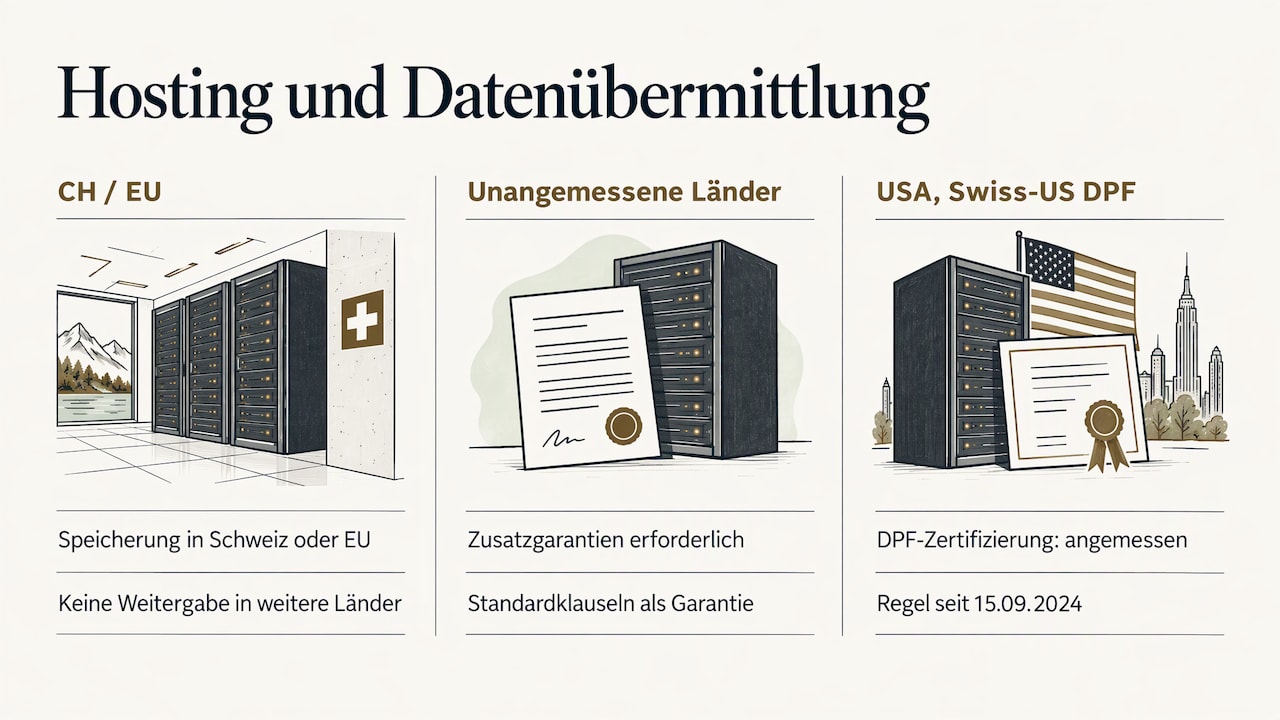
Das ist viel Prüfarbeit für ein Kontaktformular. Einfacher wird es, wenn der Speicherort von Anfang an in der Schweiz oder der EU liegt und deine Website keine Daten an Dienste in weiteren Ländern weitergibt. Dann beantwortest du die Auslandsfrage in der Datenschutzerklärung mit einem Satz. Worauf es beim Hosting sonst ankommt, steht in unserer Checkliste für DSGVO-konformes Hosting.
7. Datensicherheit sicherstellen
Das DSG verlangt angemessene technische und organisatorische Massnahmen, kurz TOM: also Vorkehrungen, damit Daten nicht verloren gehen oder in falsche Hände geraten. Der EDÖB hat dazu am 15. Januar 2024 einen eigenen TOM-Leitfaden veröffentlicht. Für eine kleine Website heisst das konkret:
- Verschlüsselung: Die Website läuft über «https» (mit einem SSL-Zertifikat), damit Formulardaten verschlüsselt übertragen werden.
- Backups: Regelmässige Sicherungskopien, damit nach einem Fehler nichts verloren ist.
- Wenig Angriffsfläche: Jedes Login, jedes Plugin und jede veraltete Erweiterung ist eine mögliche Lücke.
- Zugänge im Griff: Wer kann die Website ändern? Wer sieht Formulareinträge?
Gerade der dritte Punkt wird oft unterschätzt. Ein Redaktionssystem braucht laufend Updates, sonst wird es zum Risiko. Eine Website ohne Redaktionssystem hat dieses Problem nicht.
8. Abläufe für Anfragen und Pannen festlegen
Besuchende können Auskunft verlangen, welche Daten du über sie hast, und deren Berichtigung oder Löschung fordern. Leg fest, wer solche Anfragen beantwortet und wo die Daten liegen. Bei einer schlanken Website ist das schnell erledigt: Formulareinträge und allenfalls Newsletter-Adressen, mehr nicht.
Für den Fall, dass doch etwas schiefgeht, hat der EDÖB am 23. April 2025 einen Leitfaden zur Meldung von Datensicherheitsverletzungen veröffentlicht. Es lohnt sich, ihn einmal durchzulesen, bevor du ihn brauchst.
9. Bei jeder Änderung neu prüfen
Datenschutz ist kein einmaliges Projekt. Jede neue Funktion, jedes neue eingebettete Video und jeder neue Dienst kann einen neuen Eintrag in der Bestandesaufnahme bedeuten. Sinnvoll ist eine einfache Regel: Ändert sich, welche Daten die Website sammelt, wird am selben Tag die Datenschutzerklärung angepasst.
Die Checkliste auf einen Blick
| Punkt | Was du prüfst | Woran es oft scheitert |
|---|---|---|
| Anwendbares Recht | DSG immer, DSGVO bei EU-Angebot oder Beobachtung | DSGVO-Vorlagen ohne Bezug zur eigenen Website |
| Bestandesaufnahme | Alle Stellen, an denen Personendaten anfallen | Vergessene Plugins und Fremddienste |
| Datenschutzerklärung | Verantwortliche, Daten, Zwecke, Dauer, Empfänger, Rechte | Pauschale Texte, die nicht zur Website passen |
| Cookies und Dienste | Eingesetzte Technologien, Information, Einwilligung | Eingebettete Karten, Videos und Schriften |
| Formulare | Nur nötige Felder, Zweck, Speicherdauer | Zu viele Pflichtfelder |
| Hosting und Ausland | Speicherort, Weitergabe ins Ausland | Dienste in Ländern ohne angemessenes Schutzniveau |
| Datensicherheit | Verschlüsselung, Backups, Updates, Zugänge | Veraltete Erweiterungen, geteilte Passwörter |
| Anfragen und Pannen | Zuständigkeit, Ablauf | Niemand weiss, wo die Daten liegen |
| Laufende Pflege | Erklärung bei jeder Änderung anpassen | Neue Funktionen ohne Nachtrag |
KI-Assistent und Datenschutz: Worauf du beim Bauen achtest
Immer mehr kleine Unternehmen bauen ihre Website mit einem KI-Assistenten wie Claude oder ChatGPT. Für kleine und mittlere Websites ohne eigenes Redaktionsteam ist das ein guter Weg, auch für die laufenden Änderungen. Der EDÖB hat am 8. Mai 2025 festgehalten, dass das geltende Datenschutzgesetz auf KI direkt anwendbar ist.
Für die Arbeit an deiner Website heisst das vor allem:
- Gib dem Assistenten Texte, Bilder und Anweisungen, aber keine Kundendaten wie Formulareinträge oder Adresslisten.
- Sag dem Assistenten ausdrücklich, welche Dienste er einbinden darf und welche nicht.
- Lass ihn die Datenschutzerklärung auf Basis deiner Bestandesaufnahme entwerfen und prüfe den Text selbst.
Ein Vorteil dieses Wegs: Der Assistent baut nur, was du verlangst. Es gibt keine Erweiterungen, die im Hintergrund Daten an Dritte senden, und du kannst ihn jederzeit fragen, welche externen Dateien die Website lädt. Wie das konkret abläuft, zeigen unsere Seiten Website mit Claude erstellen und Website mit ChatGPT erstellen.
Bestehende Website: Weg vom Redaktionssystem
Viele Datenschutzprobleme kleiner Websites stammen aus einem Redaktionssystem, das vor Jahren aufgesetzt wurde: Plugins, die niemand mehr kennt, ein Login mit altem Passwort, Fremddienste, die sich über Updates eingeschlichen haben. Die Checkliste an so einer Website abzuarbeiten, ist oft mehr Aufwand als ein Neustart.
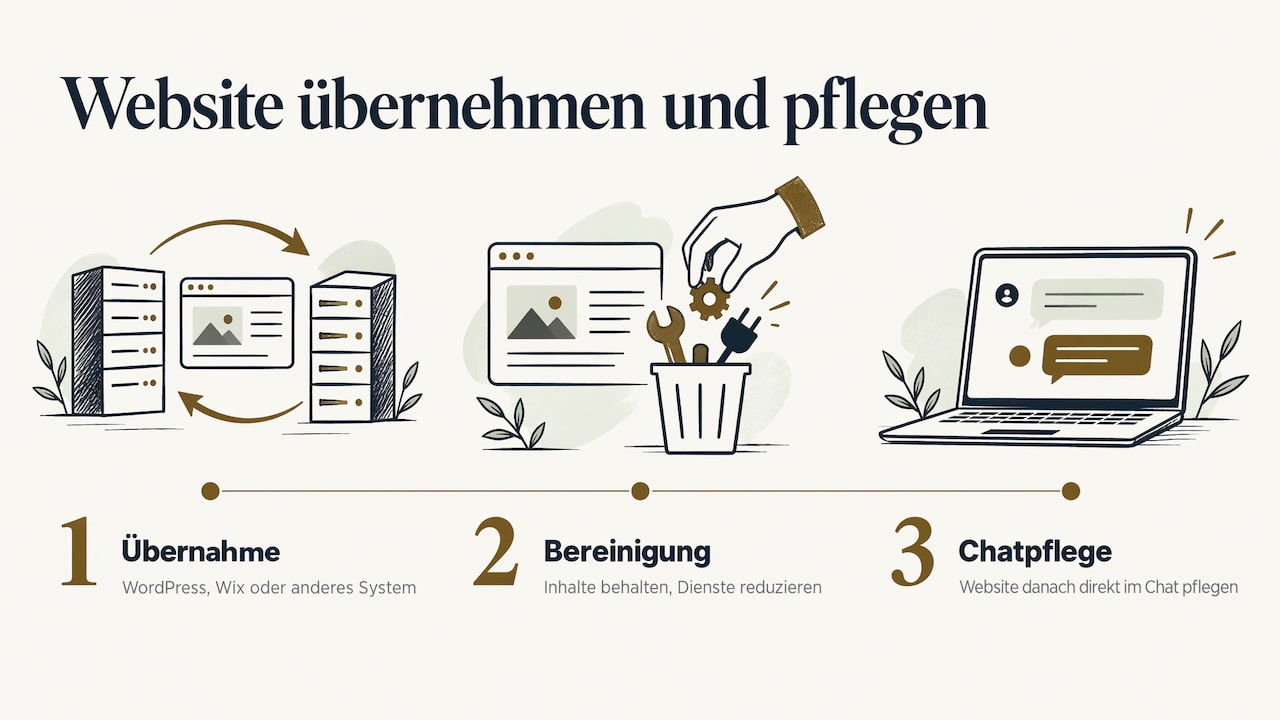
Bestehende Websites, ob aus WordPress, Wix oder einem anderen System, lassen sich zu MADLAB // Publishing übernehmen. Übernommen wird das, was die Website ausliefert: Aus dem CMS werden fertige Seiten ohne Login und ohne Updates. Dein KI-Assistent kann dabei gleich aufräumen: Inhalte behalten, unnötige Dienste weglassen, Schriften lokal einbinden. Formulare brauchen danach ein neues Ziel. Wie der Umzug abläuft, zeigt die Seite Bestehende Website übernehmen. Danach pflegst du die Website im Chat weiter, wie im Beitrag Website im Chat pflegen beschrieben.
Für Agenturen gilt dasselbe im Grossen: Sie bauen Websites im eigenen Konto und übergeben sie danach ihren Kunden. So startet jede Kundenwebsite mit einer sauberen Ausgangslage für die Datenschutzprüfung.
So ist es bei MADLAB // Publishing
Bei MADLAB // Publishing ist Claude oder ChatGPT dein Redaktor: Der Assistent baut und ändert die Website im Gespräch. Wir veröffentlichen, hosten und verwalten sie, mit Vorschau, Versionen und Zurückholen. Für die Checkliste oben heisst das:
- Speicherort in der Schweiz und der EU (Schritt 6): Mit dem Plan «Website – MADLAB-Hosting» liegt deine Website auf Servern in der Schweiz und der EU, mit Zertifikat für https und täglicher Sicherung.
- Fremde Server fallen auf (Schritte 2 und 4): Vor dem Veröffentlichen prüft dein Assistent die Website mit
check_site. Lädt eine Seite Schriften, Skripte oder Bilder von fremden Servern, meldet die Prüfung das als Datenschutz-Hinweis. - Statistik ohne Cookies (Schritt 4): Das Zusatzpaket Besucherstatistik zählt auf unseren Servern in der Schweiz und der EU, ohne Cookies und mit gekürzter IP-Adresse, darum ohne Einwilligungsfrage. In die Datenschutzerklärung gehört sie trotzdem, den Absatz liefert dein Assistent beim Einbau mit. Mehr unter Besucherstatistik.
- Formulare ohne fremden Dienst (Schritt 5): Auf unserem Hosting nimmt unser Formular-Dienst die Einträge an, ohne PHP und ohne externen Anbieter. Sie landen im Portal bei deiner Website und kommen als Mail an die Adresse, die du hinterlegst. Siehe Formulare auf der Website. Wer die Daten selbst verarbeiten will, kann mit dem Zusatzpaket PHP eine SQLite-Datenbank auf dem Hosting nutzen, siehe PHP und Daten.
- Keine Anmeldung auf der Website (Schritt 7): Ohne Redaktionssystem gibt es auf der Website kein Login, das angegriffen werden kann, und keine Plugin-Updates.
- Vorschau und Versionen (Schritt 9): Jede Änderung, auch an der Datenschutzerklärung, siehst du zuerst in der Vorschau. Jeder Stand wird als Version gespeichert und lässt sich zurückholen, siehe Versionen.
Ohne CMS gibt es keine Oberfläche, in der jemand ohne Assistent Texte bearbeitet. Was die Pläne und Zusatzpakete umfassen, steht unter Pläne und Zusatzpakete.
Quellen
- EDÖB: Datenschutzerklärungen im Internet
- EDÖB: Leitfaden betreffend Datenbearbeitungen mittels Cookies und ähnlichen Technologien, Version 1.1 vom 6. Oktober 2025 (PDF)
- EDÖB: Dokumentation Datenschutz (TOM-Leitfaden, Leitfaden zur Meldung von Datensicherheitsverletzungen)
- EDÖB: Update – Geltendes Datenschutzgesetz ist auf KI direkt anwendbar (8. Mai 2025)
- EDÖB: Übermittlung von Personendaten in ein Land ohne angemessenes Datenschutzniveau gestützt auf Standarddatenschutzklauseln (PDF)
- swissICT Rechtskommission: FAQ zur DSGVO
- DSAT: Datenschutz Self Assessment Tool
Häufige Fragen
Muss meine Schweizer Website die DSGVO erfüllen?
Nicht automatisch. Massgebend ist zuerst das Schweizer DSG. Die DSGVO kommt laut swissICT dazu, wenn du Personen in der EU Waren oder Dienstleistungen anbietest oder ihr Verhalten dort beobachtest. Ein lokales KMU mit Kundschaft in der Schweiz fällt in der Regel nur unter das DSG.
Braucht jede Website eine Datenschutzerklärung?
Sobald deine Website Personendaten bearbeitet, solltest du darüber informieren, und das tut praktisch jede Website, schon über die Server-Protokolle. Der EDÖB beschreibt, welche Angaben hineingehören. Entscheidend ist, dass der Text zu dem passt, was deine Website wirklich tut.
Brauche ich einen Cookie-Banner?
Das hängt davon ab, welche Cookies und Fremddienste deine Website einsetzt. Der Cookie-Leitfaden des EDÖB beschreibt, wann Information genügt und wann es eine Einwilligung braucht. Je weniger Tracking und eingebettete Dienste, desto einfacher fällt die Antwort aus.
Wie oft sollte ich die Checkliste durchgehen?
Bei jeder Änderung, die neue Daten oder neue Dienste betrifft, und zusätzlich einmal im Jahr. Prüfe dabei auch, ob der EDÖB neue Leitfäden oder Merkblätter veröffentlicht hat; seine Dokumentationsseite listet die aktuellen Fassungen.