Multi-Domain-SSL: ein Zertifikat für mehrere Domains
Was ein SAN-Zertifikat ist, wann es besser passt als Wildcard oder einzelne Zertifikate und welche Risiken ein gemeinsames Zertifikat mitbringt.
Ein Multi-Domain-SSL-Zertifikat schützt mehrere verschiedene Domains mit einem einzigen Zertifikat, zum Beispiel beispiel.ch, beispiel.swiss und shop-beispiel.ch. Fachleute nennen es auch SAN-Zertifikat, nach dem Feld «Subject Alternative Name», in dem alle geschützten Adressen stehen. Ob du so ein Zertifikat brauchst, ob ein Wildcard-Zertifikat besser passt oder ob einzelne Zertifikate einfacher sind, hängt davon ab, wie deine Domains zusammenhängen und wer sie betreut. Hier liest du, worin sich die Varianten unterscheiden und welche Risiken ein gemeinsames Zertifikat hat.
Das Wichtigste in Kürze
- Ein Multi-Domain- oder SAN-Zertifikat deckt mehrere völlig unterschiedliche Domainnamen ab, auch mit verschiedenen Endungen wie .ch, .swiss oder .com.
- Ein Wildcard-Zertifikat deckt alle Subdomains einer Domain auf einer Ebene ab (*.beispiel.ch), aber keine fremden Domains.
- Ein gemeinsames Zertifikat ist praktisch, aber ein Klumpenrisiko: Läuft es ab, sind alle enthaltenen Websites gleichzeitig betroffen.
- Weil die Laufzeiten bis 2029 auf 47 Tage sinken, zählt am Ende weniger der Typ als die automatische Erneuerung.
Was ein Multi-Domain-Zertifikat genau ist
SSL, genauer sein Nachfolger TLS (Transport Layer Security), verschlüsselt die Verbindung zwischen Browser und Website. Du erkennst sie an «https://» in der Adresszeile. Damit die Verschlüsselung funktioniert, braucht der Server ein Zertifikat: eine digitale Bescheinigung, die bestätigt, dass er für eine bestimmte Adresse zuständig ist.
Ein Zertifikat ist an Namen gebunden. Früher stand der wichtigste Name im Feld «Common Name» (CN). Heute zählt für Browser die Liste im Feld «Subject Alternative Name», kurz SAN. Dort stehen alle Adressen, für die das Zertifikat gilt. Ein Multi-Domain-Zertifikat ist schlicht ein Zertifikat, in dessen SAN-Liste mehrere verschiedene Domains stehen. Auch Let's Encrypt stellt solche Zertifikate kostenlos aus, wie es in seinen häufigen Fragen festhält.
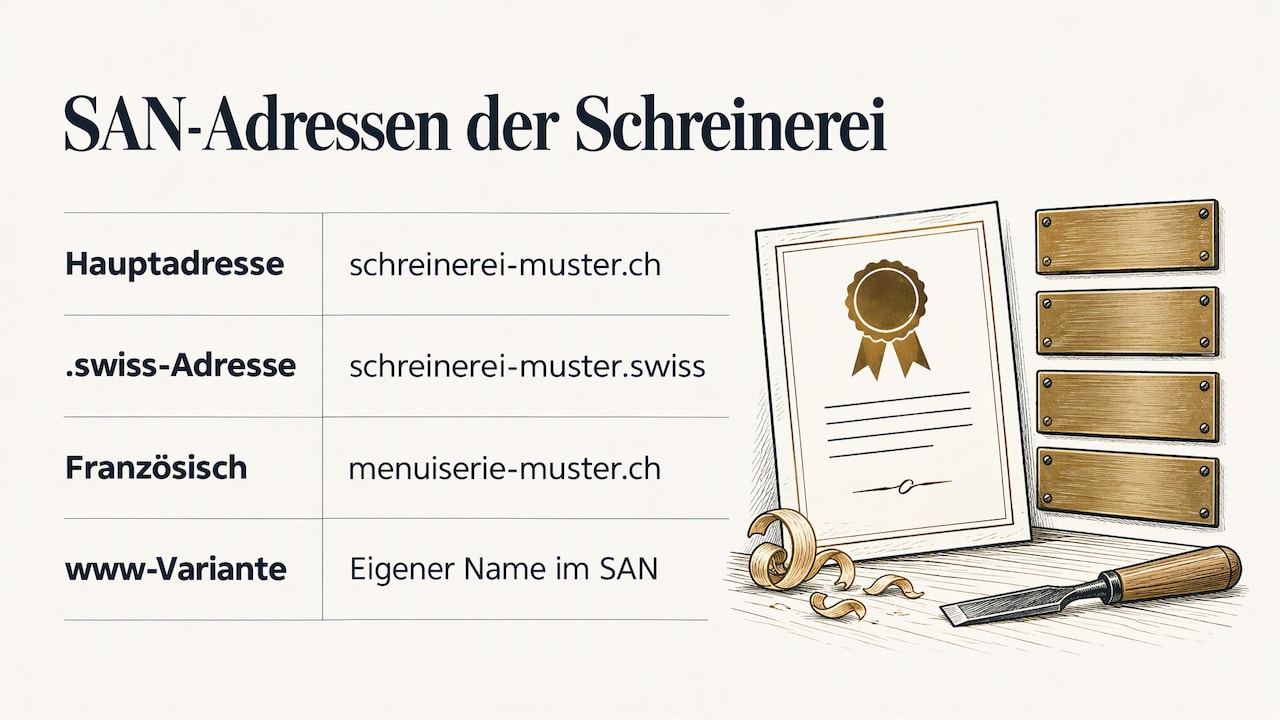
Ein Beispiel: Eine Schreinerei in Thun hat die Hauptadresse schreinerei-muster.ch, dazu schreinerei-muster.swiss und eine französische Adresse menuiserie-muster.ch. Ein SAN-Zertifikat kann alle drei abdecken. Ein Detail geht dabei oft vergessen: «www.schreinerei-muster.ch» und «schreinerei-muster.ch» sind für ein Zertifikat zwei verschiedene Namen. Beide müssen in der Liste stehen, sonst warnt der Browser bei einer der Varianten.
Für dieselbe Sache gibt es mehrere Namen: Multi-Domain-Zertifikat, SAN-Zertifikat, UCC-Zertifikat (Unified Communications Certificate, ursprünglich für Mail- und Kommunikationsserver gedacht). Gemeint ist immer dasselbe Prinzip.
Multi-Domain, Wildcard oder Einzelzertifikat
| Kriterium | Einzelzertifikat | Wildcard-Zertifikat | Multi-Domain-Zertifikat (SAN) |
|---|---|---|---|
| Was es abdeckt | eine Adresse, oft mit und ohne www | alle Subdomains einer Domain auf einer Ebene | mehrere frei gewählte Domains und Subdomains |
| Beispiel | beispiel.ch | *.beispiel.ch, also shop., blog., termine. | beispiel.ch, beispiel.swiss, exemple.ch |
| Verschiedene Endungen (.ch, .swiss, .com) | nein | nein | ja |
| Neue Adresse hinzufügen | neues Zertifikat | neue Subdomain ist sofort mit drin | Zertifikat muss neu ausgestellt werden |
| Risiko bei Ablauf | betrifft eine Website | betrifft alle Subdomains | betrifft alle Domains in der Liste |
| Passt zu | einzelne Website | eine Marke mit vielen Unterbereichen | mehrere Marken, Sprachen oder Varianten |
Wann ein Wildcard-Zertifikat passt
Ein Wildcard-Zertifikat erkennst du am Sternchen: *.beispiel.ch. Es gilt für shop.beispiel.ch, blog.beispiel.ch und jede weitere Subdomain auf dieser Ebene. Es gilt aber nicht für eine zweite Ebene wie test.shop.beispiel.ch, nie für eine andere Domain und auch nicht für beispiel.ch ohne Vorsatz. Die Hauptdomain muss zusätzlich in der Liste stehen. Bei Let's Encrypt gibt es Wildcards nur mit einem Nachweis über das DNS. Ein Wildcard-Zertifikat lohnt sich, wenn du eine einzige Marke hast und laufend neue Unterbereiche anlegst, etwa für Kampagnen oder Standorte.
Wann einzelne Zertifikate einfacher sind
Einzelzertifikate wirken altmodisch, haben aber einen klaren Vorteil: Jede Website steht für sich. Läuft ein Zertifikat ab oder macht eine Domain Probleme, ist nur diese eine Website betroffen. Wenn Zertifikate ohnehin automatisch ausgestellt und erneuert werden, fällt der Mehraufwand kaum ins Gewicht. Für viele kleine Unternehmen ist das deshalb die ruhigere Lösung.
Wann ein SAN-Zertifikat die richtige Wahl ist
Ein SAN-Zertifikat ist sinnvoll, wenn mehrere Domains auf demselben Server laufen und gemeinsam verwaltet werden, etwa bei einer Firma mit Adressen in mehreren Landessprachen. Es lohnt sich vor allem dort, wo jemand Zertifikate von Hand kauft und installiert: Ein Zertifikat statt fünf bedeutet weniger Termine und weniger Rechnungen.
Typische Fälle bei Schweizer KMU
Mehrere Landessprachen. Ein Treuhandbüro in Biel braucht vielleicht eine deutsche und eine französische Adresse. Ein Hotel im Tessin wirbt mit einer italienischen und einer deutschen Domain.
Mehrere Endungen. Neben .ch sichern sich viele Firmen .swiss oder .com, damit niemand anderes sie belegt. Oft leiten diese Adressen nur auf die Hauptwebsite weiter. Auch eine reine Weiterleitung braucht aber ein gültiges Zertifikat, wenn jemand die Adresse mit https:// aufruft.
Schutz vor ähnlichen Adressen. Betrüger registrieren gerne Domains, die einer echten Marke zum Verwechseln ähnlich sehen. Das Bundesamt für Cybersicherheit beschreibt, wie betrügerische Webshops Markennamen mit «-switzerland» oder «-suisse» ergänzen. Wer naheliegende Varianten selbst registriert, macht es Betrügern schwerer. Diese Zusatzdomains sollten dann sauber per HTTPS auf die Hauptseite zeigen. Wie du deine Domains im Griff behältst, steht in Domainverwaltung.
Agenturen mit vielen Kundenwebsites. Hier ist ein gemeinsames Zertifikat meist keine gute Idee. Die Websites gehören verschiedenen Firmen, und jede sollte unabhängig übergeben, umgezogen oder abgeschaltet werden können. Ein Zertifikat, in dem die Domains mehrerer Kunden stehen, verknüpft Dinge, die nicht zusammengehören. Mehr dazu in Websites für Kunden bauen und übergeben.
Die Schattenseiten eines gemeinsamen Zertifikats
Ein SAN-Zertifikat spart Verwaltungsaufwand, bringt aber eigene Risiken mit:
- Ein Ablauf, viele Ausfälle. Läuft das Zertifikat ab oder schlägt die Erneuerung fehl, zeigen alle enthaltenen Websites gleichzeitig eine Sicherheitswarnung.
- Jede Änderung heisst Neuausstellung. Kommt eine Domain dazu oder fällt eine weg, muss das ganze Zertifikat neu ausgestellt und auf dem Server ersetzt werden.
- Alle Namen stehen nebeneinander. Wer das Zertifikat im Browser öffnet, sieht die komplette Liste der Domains, also auch, welche Marken zusammengehören. Geheim bleibt ein Name ohnehin in keinem öffentlichen Zertifikat: Zertifizierungsstellen tragen jedes ausgestellte Zertifikat in öffentliche Certificate-Transparency-Logs ein. Eine Marke, die noch niemand kennen soll, bekommt darum erst ein Zertifikat, wenn sie bekannt werden darf.
- Eine Domain blockiert alle. Für jede Domain in der Liste muss bei jeder Ausstellung nachgewiesen werden, dass du sie kontrollierst. Ist eine Domain abgelaufen oder zeigt sie woanders hin, kann das die Erneuerung für alle aufhalten.
- Ein Schlüssel für alles. Alle Websites teilen sich denselben geheimen Schlüssel. Gerät er in falsche Hände, sind alle Domains betroffen.
Diese Punkte sprechen nicht grundsätzlich gegen SAN-Zertifikate. Sie zeigen aber, warum die Frage nicht nur «wie viele Domains?» lautet, sondern auch «wer kümmert sich zuverlässig um die Erneuerung?».
Kürzere Laufzeiten: Erneuerung wird zur Hauptsache
Die Regeln für öffentliche Zertifikate legt das CA/Browser Forum fest, ein Gremium aus Zertifizierungsstellen und Browser-Herstellern. Mit dem Beschluss SC-081 sinkt die Laufzeit schrittweise: seit dem 15. März 2026 höchstens 200 Tage, ab März 2027 noch 100 Tage und ab März 2029 nur noch 47 Tage. Vorher waren es bis zu 398 Tage.
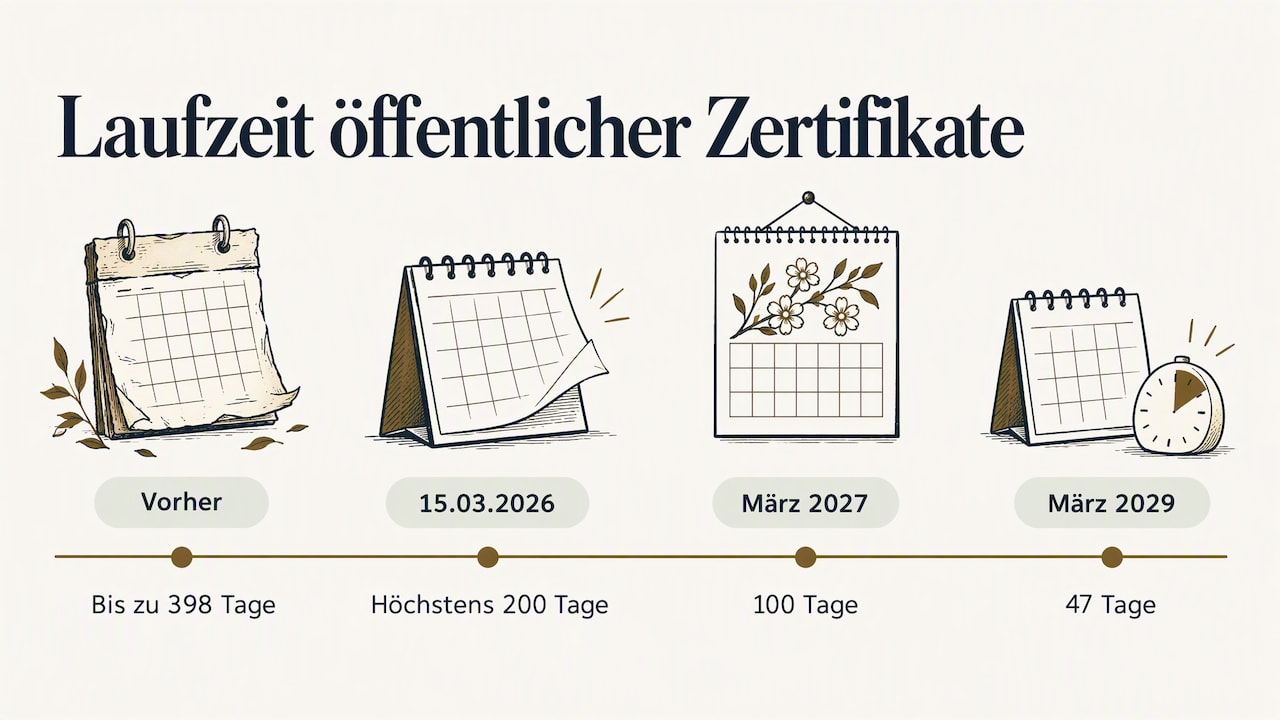
Was heisst das für dich? Ein Zertifikat, das du einmal im Jahr von Hand erneuert hast, musst du heute fast zweimal jährlich ersetzen, ab 2029 rund achtmal. Mit einer Erinnerung im Kalender ist das kaum noch zu schaffen, und beim SAN-Zertifikat ist der Schaden eines vergessenen Termins am grössten. Darum wird die Wahl des Zertifikatstyps für kleine Unternehmen weniger wichtig: Entscheidend ist, dass Ausstellung und Erneuerung automatisch laufen. Wie das geht, steht in SSL-Verwaltung.
Neben der Zahl der Domains unterscheiden sich Zertifikate auch darin, was die ausstellende Stelle prüft: nur die Domain (DV), zusätzlich die Firma (OV) oder besonders gründlich (EV). Die Verschlüsselung ist bei allen gleich stark, für eine Firmenwebsite oder einen Verein reicht DV in aller Regel. Prüfstufe und Zahl der Domains sind zwei getrennte Fragen. Mehr dazu in SSL-Zertifikat-Arten.
Was SSL mit dem Datenschutzgesetz zu tun hat
Das Schweizer Datenschutzgesetz (DSG) verlangt in Art. 8, dass du Personendaten mit angemessenen technischen und organisatorischen Massnahmen schützt. Ein Kontaktformular über eine unverschlüsselte Verbindung wäre damit schwer zu rechtfertigen.
Zwei Punkte werden dabei gerne verwechselt:
- HTTPS ersetzt keine Datenschutzerklärung. Die Verschlüsselung schützt die Übertragung. Welche Daten du sammelst und wofür, musst du trotzdem offenlegen.
- Die DSGVO gilt nicht automatisch. Die europäische Datenschutz-Grundverordnung betrifft Schweizer Websites nur in bestimmten Fällen, etwa wenn du gezielt Kundschaft in der EU ansprichst oder deren Verhalten auswertest. Mehr in unserer Checkliste für DSGVO-konformes Hosting.
Das hier ist allgemeine Information, keine Rechtsberatung.
So planst du SSL für mehrere Domains
Bevor du ein Zertifikat kaufst, lohnt sich eine kurze Bestandesaufnahme:
- Alle Adressen auflisten. Schreib jede Domain und Subdomain auf, jeweils mit und ohne www. Auch Weiterleitungsdomains gehören dazu.
- Gruppieren. Welche Adressen gehören zu derselben Website? Welche nur zu einer Weiterleitung? Welche zu einem ganz anderen Projekt?
- Zuständigkeit klären. Wer betreut die Domains, wer den Server? Sind verschiedene Personen oder Firmen beteiligt, spricht das für getrennte Zertifikate.
- Erneuerung prüfen. Frag deinen Hosting-Anbieter, ob Zertifikate automatisch ausgestellt und erneuert werden. Wenn ja, entfällt der Kauf meist ganz.
- Typ wählen. Viele Subdomains einer Marke: Wildcard. Mehrere Marken oder Sprachen auf demselben Server, von Hand verwaltet: SAN. Alles andere: einzelne, automatisch erneuerte Zertifikate.
- Nach der Umstellung testen. Ruf jede Adresse mit https:// auf, mit und ohne www. Erscheint irgendwo eine Warnung, fehlt dieser Name im Zertifikat.
Läuft alles, kannst du mit HSTS einen Schritt weiter gehen. Damit merkt sich der Browser, dass deine Website nur noch über HTTPS erreichbar ist. Das setzt aber voraus, dass wirklich jede Adresse ein gültiges Zertifikat hat. Siehe HSTS aktivieren.
So ist es bei MADLAB // Publishing
Mit «Website – MADLAB-Hosting» kaufst du kein Zertifikat, weder einzeln noch als SAN. Das Hosting kümmert sich darum:
- Ein Zertifikat pro Adresse. Jede Adresse, die zu deiner Website gehört, bekommt ihr eigenes Zertifikat von Let's Encrypt, auch die www-Variante und jede weitere Domain. Damit gibt es kein gemeinsames Zertifikat, das mehrere Websites gleichzeitig ausfallen lässt, und keine Liste, die deine Domains nebeneinander zeigt.
- Automatisch ausgestellt und erneuert. Nach dem Verbinden einer Domain dauert es meist Minuten, manchmal einige Stunden, bis das Zertifikat da ist. Danach erneuert es sich selbst. Siehe Eigene Domain verbinden.
- Weitere Domains als Weiterleitung. Die .swiss- oder .com-Variante verbindest du als weitere Domain. Sie leitet dauerhaft auf deine Hauptadresse weiter, mit eigenem Zertifikat. Siehe Mehrere Domains auf dieselbe Website.
- Übergabe ohne Zertifikatsfragen. Übergibst du als Agentur eine Website an den Kunden, zieht eine verbundene Domain mit, und das Zertifikat hängt an keiner anderen Website. Siehe Website übergeben.
Hast du bereits einen Webspace und veröffentlichst mit «Website – eigenes Hosting» per FTP oder SFTP dorthin, stellt das Zertifikat dein bisheriger Hosting-Anbieter. Was die Pläne kosten, steht unter Pläne und Zusatzpakete. Wie der Weg vom Chat zur fertigen Website aussieht, beschreiben wir unter Website erstellen mit KI.
Quellen
- SC081v3 and the 47-Day Certificate Era (postquantum.com)
- Ballot SC-081v3 – CA/Browser Forum
- FAQ – Let's Encrypt
- Certificate Transparency (CT) Logs – Let's Encrypt
- Betrügerische Webshops frühzeitig erkennen – Bundesamt für Cybersicherheit
Häufige Fragen
Was ist der Unterschied zwischen einem SAN- und einem Wildcard-Zertifikat?
Ein SAN-Zertifikat listet mehrere bestimmte Adressen auf, die auch völlig verschiedene Domains sein können. Ein Wildcard-Zertifikat gilt für alle Subdomains einer Domain auf einer Ebene, aber für keine andere Domain. Es gibt auch Mischformen, bei denen Wildcard-Einträge in einer SAN-Liste stehen.
Kann eine Domain zwei Zertifikate gleichzeitig haben?
Ja. Für dieselbe Domain gibt es oft mehrere gültige Zertifikate, etwa während einer Erneuerung oder wenn mehrere Server beteiligt sind. Der Browser sieht immer nur das Zertifikat, das der Server bei der jeweiligen Verbindung vorzeigt.
Welches Zertifikat schützt eine Domain und beliebig viele Subdomains?
Ein Wildcard-Zertifikat für *.beispiel.ch deckt alle Subdomains auf der ersten Ebene ab. Die Hauptdomain beispiel.ch muss zusätzlich in der Liste stehen. Viele Anbieter tragen sie automatisch mit ein, bei Let's Encrypt nimmst du sie selbst auf.
Brauche ich für Weiterleitungsdomains ein eigenes Zertifikat?
Die Weiterleitungsdomain braucht ein gültiges Zertifikat, sobald jemand sie mit https:// aufruft. Sonst erscheint eine Warnung, bevor die Weiterleitung überhaupt greift. Ob dafür ein eigenes Zertifikat oder ein Eintrag in einem gemeinsamen Zertifikat genutzt wird, ist zweitrangig.